Domain laserdruckpapier.de kaufen?
Wir ziehen mit dem Projekt
laserdruckpapier.de um.
Sind Sie am Kauf der Domain
laserdruckpapier.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain laserdruckpapier.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
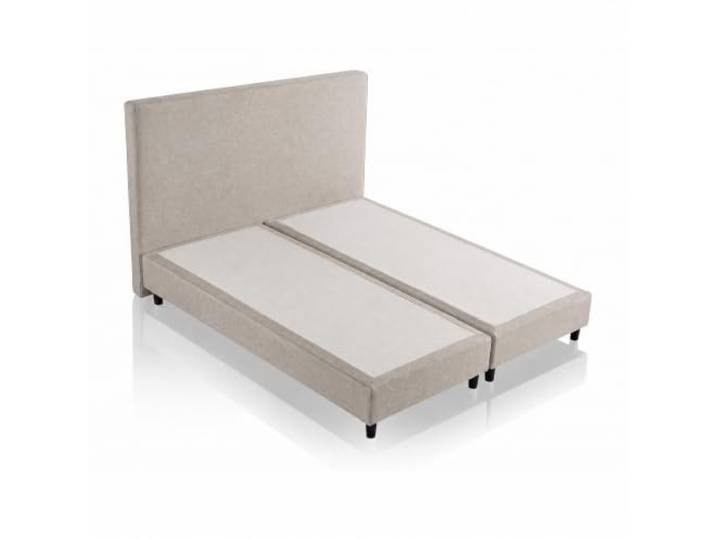
V6 Boxspringbett 208 Bestes Preis-Leistungs-Verhältnis (Beige, 140 x 200)- ohne MatratzeV6 Boxspringbett 208 Bestes Preis-Leistungs-Verhältnis (Beige, 140 x 200)- ohne Matratze. Lieferumfang: Bettgestell mit Kopfteil – ohne Matratze. Die abgebildete Matratze dient ausschließlich der Dekoration und ist nicht im Lieferumfang enthalten. Das Bettgestell überzeugt durch eine stabile Rahmenkonstruktion aus finnischem Lärchenholz und hochwertigem Schichtholz. Die langlebige Polsterung aus atmungsaktivem Kaltschaum sorgt für eine hochwertige Optik und angenehme Haptik. Bezogen mit strapazierfähigem, pflegeleichtem Gewebe. Der hochwertige, luxuriöse Bonellfederkern des Boxspringbettes ist die perfekte Basis für die Obermatratze. Dieses Boxspringbett in luxuriöser Ausführung punktet mit seiner komfortablen Höhe für besten Liegekomfort und optimale Nachtruhe. Das Bettgestell ist passend für handelsübliche Matratzen in [z.B. 180×200 cm]. Sie können jede Matratze Ihrer Wahl verwenden – ob Federkern, Kaltschaum oder Boxspringmatratze. So stellen Sie sich Ihr Boxspringbett ganz nach Ihren persönlichen Schlafbedürfnissen zusammen. WICHTIG! Bitte stellen Sie sicher, dass Ihre angegebene Telefonnummer in Amazon bei der Bestellung aktuell und richtig ist. Dies ist für die Liefertermin-Absprache zu Ihrer Bestellung wichtig! Farbe:Beige496,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlic, Fachbücher von Lisa Bianca HahnDas Fachbuch "Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlicher Sicht" bietet eine umfassende Analyse der rechtlichen Rahmenbedingungen, unter denen Vorstandsmitglieder einer Aktiengesellschaft Entscheidungen über Lösegeldzahlungen an Cyberkriminelle treffen müssen. In Zeiten von Cyberangriffen stehen Führungskräfte oft unter immensem Druck, schnelle Entscheidungen zu treffen, während die rechtliche Lage unklar bleibt. Die Autorin, Lisa Bianca Hahn, untersucht die Haftung der Vorstandsmitglieder gemäss § 93 Abs. 2 S. 1 AktG und beleuchtet die Risiken einer strafrechtlichen Haftung sowie die Anwendung der Business Judgement Rule. Darüber hinaus werden die wirtschaftlichen Konsequenzen solcher Entscheidungen analysiert und Empfehlungen für die rechtliche Praxis entwickelt. Dieses Buch richtet sich an Fachleute im Bereich Wirtschaft und Recht, die sich mit den Herausforderungen der Cybererpressung auseinandersetzen.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obermayr, Bohnsting: Corona als gesellschaftliches VerhältnisCorona als gesellschaftliches Verhältnis , Brüche und Umwälzungen im kapitalistischen Herrschaftssystem , Sonstige > Motorkühlung , Erscheinungsjahr: 202308, Produktform: Kartoniert, Autoren: Obermayr, Bohnsting, Seitenzahl/Blattzahl: 300, Keyword: Neoliberalismus; Pandemie; kapitalistisches Herrschaftssystem, Fachschema: Corona Virus - COVID-19 - SARS-CoV-2~Virus / Corona Virus~Gesellschaft / Medizin, Gesundheitswesen~Liberalismus - Neoliberalismus, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mangroven Verlag, Verlag: Mangroven Verlag, Verlag: Hassan, Mahaboob, Länge: 209, Breite: 147, Höhe: 21, Gewicht: 492, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie lautet das Preis-Leistungs-Verhältnis für Pokémon-Kartendisplays mit gutem Preis-Leistungs-Verhältnis?
Das Preis-Leistungs-Verhältnis für Pokémon-Kartendisplays mit gutem Preis-Leistungs-Verhältnis kann variieren. Es hängt von verschiedenen Faktoren ab, wie z.B. der Anzahl der enthaltenen Karten, der Seltenheit der enthaltenen Karten und dem Preis des Displays. Es ist ratsam, verschiedene Angebote zu vergleichen und die Bewertungen anderer Käufer zu berücksichtigen, um das beste Preis-Leistungs-Verhältnis zu finden. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
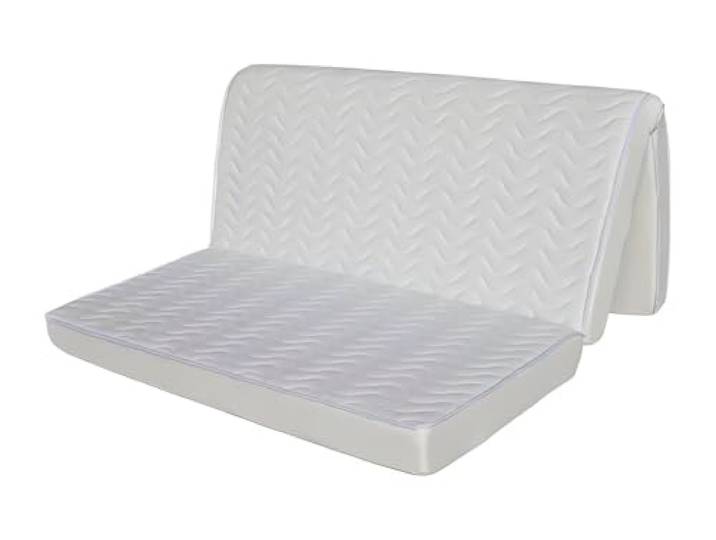
DREAMEA - Matratze Praktisch Gutes Preis-Leistungs-Verhältnis Komfort<p>Die <strong>Vente-unique-Matratze für Schlafsofa</strong> von DREAMEA ist die ideale Lösung für alle, die Komfort und Funktionalität in einem kompakten Format suchen. Mit einer Größe von <strong>140 x 190 cm</strong> passt diese Matratze perfekt in dein Klappsofa und verwandelt es im Handumdrehen in eine bequeme Schlafgelegenheit. Die Matratze hat eine Stärke von <strong>12 cm</strong> und bietet somit eine angenehme Liegehöhe, die das Ein- und Aussteigen erleichtert.</p><p>Der <strong>Härtegrad 2</strong> sorgt für eine ausgewogene Unterstützung, die sowohl für Rücken- als auch Seitenschläfer geeignet ist. Die einteilige Konstruktion der Matratze gewährleistet eine gleichmäßige Druckverteilung und fördert einen erholsamen Schlaf. Die weiße Farbe verleiht der Matratze ein modernes und zeitloses Design, das sich harmonisch in jede Einrichtung einfügt.</p><p>Die <strong>Vente-unique-Matratze</strong> ist nicht nur funktional, sondern auch pflegeleicht. Der Bezug ist abnehmbar und waschbar, was die Reinigung zum Kinderspiel macht. Egal, ob für Gäste oder den täglichen Gebrauch, diese Matratze bietet dir die Flexibilität, die du benötigst, ohne auf Komfort verzichten zu müssen. Erlebe die perfekte Kombination aus Stil und Bequemlichkeit mit der DREAMEA Matratze für dein Schlafsofa.</p>175,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
V6 Boxspringbett 208 Bestes Preis-Leistungs-Verhältnis (Beige, 140 x 200)- ohne MatratzeV6 Boxspringbett 208 Bestes Preis-Leistungs-Verhältnis (Beige, 140 x 200)- ohne Matratze. Lieferumfang: Bettgestell mit Kopfteil – ohne Matratze. Die abgebildete Matratze dient ausschließlich der Dekoration und ist nicht im Lieferumfang enthalten. Das Bettgestell überzeugt durch eine stabile Rahmenkonstruktion aus finnischem Lärchenholz und hochwertigem Schichtholz. Die langlebige Polsterung aus atmungsaktivem Kaltschaum sorgt für eine hochwertige Optik und angenehme Haptik. Bezogen mit strapazierfähigem, pflegeleichtem Gewebe. Der hochwertige, luxuriöse Bonellfederkern des Boxspringbettes ist die perfekte Basis für die Obermatratze. Dieses Boxspringbett in luxuriöser Ausführung punktet mit seiner komfortablen Höhe für besten Liegekomfort und optimale Nachtruhe. Das Bettgestell ist passend für handelsübliche Matratzen in [z.B. 180×200 cm]. Sie können jede Matratze Ihrer Wahl verwenden – ob Federkern, Kaltschaum oder Boxspringmatratze. So stellen Sie sich Ihr Boxspringbett ganz nach Ihren persönlichen Schlafbedürfnissen zusammen. WICHTIG! Bitte stellen Sie sicher, dass Ihre angegebene Telefonnummer in Amazon bei der Bestellung aktuell und richtig ist. Dies ist für die Liefertermin-Absprache zu Ihrer Bestellung wichtig! Farbe:Beige496,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlic, Fachbücher von Lisa Bianca HahnDas Fachbuch "Lösegeldzahlungen bei Cybererpressungen mit Ransomware aus gesellschaftsrechtlicher Sicht" bietet eine umfassende Analyse der rechtlichen Rahmenbedingungen, unter denen Vorstandsmitglieder einer Aktiengesellschaft Entscheidungen über Lösegeldzahlungen an Cyberkriminelle treffen müssen. In Zeiten von Cyberangriffen stehen Führungskräfte oft unter immensem Druck, schnelle Entscheidungen zu treffen, während die rechtliche Lage unklar bleibt. Die Autorin, Lisa Bianca Hahn, untersucht die Haftung der Vorstandsmitglieder gemäss § 93 Abs. 2 S. 1 AktG und beleuchtet die Risiken einer strafrechtlichen Haftung sowie die Anwendung der Business Judgement Rule. Darüber hinaus werden die wirtschaftlichen Konsequenzen solcher Entscheidungen analysiert und Empfehlungen für die rechtliche Praxis entwickelt. Dieses Buch richtet sich an Fachleute im Bereich Wirtschaft und Recht, die sich mit den Herausforderungen der Cybererpressung auseinandersetzen.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obermayr, Bohnsting: Corona als gesellschaftliches VerhältnisCorona als gesellschaftliches Verhältnis , Brüche und Umwälzungen im kapitalistischen Herrschaftssystem , Sonstige > Motorkühlung , Erscheinungsjahr: 202308, Produktform: Kartoniert, Autoren: Obermayr, Bohnsting, Seitenzahl/Blattzahl: 300, Keyword: Neoliberalismus; Pandemie; kapitalistisches Herrschaftssystem, Fachschema: Corona Virus - COVID-19 - SARS-CoV-2~Virus / Corona Virus~Gesellschaft / Medizin, Gesundheitswesen~Liberalismus - Neoliberalismus, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mangroven Verlag, Verlag: Mangroven Verlag, Verlag: Hassan, Mahaboob, Länge: 209, Breite: 147, Höhe: 21, Gewicht: 492, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steiner, Rudolf: Das Verhältnis der Sternenwelt zum Menschen und des Menschen zur SternenweltDas Verhältnis der Sternenwelt zum Menschen und des Menschen zur Sternenwelt , Die geistige Kommunion der Menschheit. 12 Vorträge, Dornach 1922 und Notizbucheintragungen , Ölfilter > Motoren & Motorteile , Auflage: 7., erweiterte Auflage, um Wandtalfelzeichnungen ergänzt, Erscheinungsjahr: 20220211, Produktform: Leinen, Titel der Reihe: Steiner, Rudolf - Rudolf Steiner Gesamtausgabe#219#, Autoren: Steiner, Rudolf~Rudolf Steiner Nachlassverwaltung, Auflage: 22007, Auflage/Ausgabe: 7., erweiterte Auflage, um Wandtalfelzeichnungen ergänzt, Seitenzahl/Blattzahl: 227, Abbildungen: mit 14 Seiten farbiger Wandtafelzeichnungen im Anhang, Keyword: Anthroposophie; Dornach; Elementarwesen; Goetheanum; Reinkarnation; Rudolf Steiner; Spirituelle Erkenntnis, Fachschema: Anthroposophie~Anthroposophie / Esoterik, Okkultismus, Theosophie~Anthroposophie / Natur, Kosmos, Mathematik~Esoterik~Geist (anthroposophisch)~Geisteswissenschaften (anthroposophisch)~Abendmahl / Kommunion~Erstkommunion - Kommunion~Mensch / Anthroposophie, Theosophie, Grenzwissenschaften~Astronomie / Stern~Stern - Sternbild - Sternkunde~Theosophie, Thema: Orientieren, Warengruppe: HC/Anthroposophie, Fachkategorie: Theosophie und Anthroposophie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Steiner Verlag, Dornach, Verlag: Steiner Verlag, Dornach, Verlag: Steiner, Rudolf, Verlag AG, Länge: 226, Breite: 153, Höhe: 22, Gewicht: 500, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783727421907, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie lautet das Preis-Leistungs-Verhältnis für Pokémon-Kartendisplays mit gutem Preis-Leistungs-Verhältnis?
Das Preis-Leistungs-Verhältnis für Pokémon-Kartendisplays mit gutem Preis-Leistungs-Verhältnis kann variieren. Es hängt von verschiedenen Faktoren ab, wie z.B. der Anzahl der enthaltenen Karten, der Seltenheit der enthaltenen Karten und dem Preis des Displays. Es ist ratsam, verschiedene Angebote zu vergleichen und die Bewertungen anderer Käufer zu berücksichtigen, um das beste Preis-Leistungs-Verhältnis zu finden. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.